全校各单位、师生员工:
针对近期频繁发生的国内高校电子邮箱受钓鱼邮件攻击,引发账号密码泄露,邮箱被盗用,甚至有个别用户因下载钓鱼链接文件导致电脑中毒等事件,信息中心提醒全校师生提高个人安全意识,看清钓鱼本质,谨慎防范钓鱼邮件,对钓鱼邮件免疫才是最有效的防御。如若收到带有上级单位或学校各部门名义,并要求师生下载文件、点击链接、注册账号、激活系统等行为的邮件,请联系相关负责人或辅导员进行确认或咨询信息中心。
一、钓鱼邮件的主要特征
钓鱼邮件是常见的网络攻击方式,通常以通知的方式,提醒用户“邮箱异常”“升级配置”“安全警告”“欺诈恐吓”或“利益诱惑”,来诱骗用户点击邮件中的链接,下载带病毒文件或访问伪装网站,进而窃取用户银行账户、用户密码、身份证号和手机号码等敏感信息,或者在设备上执行勒索病毒等恶意代码实施进一步的网络攻击活动。所以对此类带有点击链接或者要求填写敏感信息及下载不明附件的邮件,需谨慎处理。
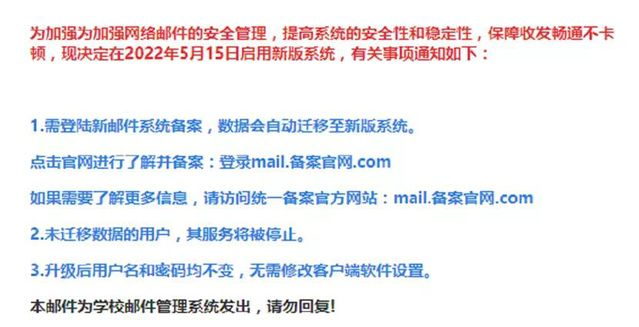
以下为典型的钓鱼邮件截图,通过谎称邮箱系统功能异常,需要升级以便解决问题,并要求提供个人账号等信息,以不配合升级工作会造成邮件自动删除等后果进行恐吓。全校师生可参考如下示例,类似邮件皆为钓鱼邮件。
二、钓鱼邮件的识别
可以通过以下三步识别一封邮件是否为钓鱼邮件。
1.看发件人地址
登录邮件系统后点击对应邮件的发件人,查看邮件发件人的实际发件地址是否具体、真实。发件人的名字是可以随意编撰的,只有具体的发件地址是真实的。
2.看邮件的正文
钓鱼邮件一般会有以下特征:
(1)泛化的称呼
由于钓鱼邮件是一次发送给大量用户,所以对于不带称呼直接你好或直接使用邮件账号名称后加你好的邮件,需要提高警惕。
(2)制造恐慌气氛
对任何制造紧急氛围的邮件提高警惕,如要求“请在2022年5月31日前务必完成升级操作”,这是让人在慌忙之中犯错的惯用手段。
(3)不明链接
邮件可能会包含指向其他网站的链接。将鼠标放在链接处,会显示真实网址。如果显示的真实网址与邮件中所列出的链接网址不同,这就很可能是一次钓鱼攻击。
(4)附件
对于邮件中的附件,一定要保持警惕,在未确定邮件可信前,请不要轻易下载。
3.其他方式核实
如果收到了来自你信任的朋友或者同事的邮件,你对邮件内容表示怀疑,可直接以其他方式向其核实。
三、钓鱼邮件的防范
1.提高信息安全防范意识,谨慎核对邮件的发件人和收件人地址,不要被发件人名称误导。
2.不要轻信各种以管理员身份发送的学校通知、中奖信息、系统升级等通知,如需填写个人信息的,一定要再三核对网站的真实性。
3.不要随意打开不明来源的邮件附件和点击邮件正文中的可疑网址链接,不要随意打开内容可疑的邮件附件。
4.设置复杂的邮箱密码,推荐使用英文(大小写)、数字、符号混合密码,建议定期更换密码。
5.安装杀毒软件,定期更新病毒库并进行全盘扫描,及时处理存在的安全隐患。对于下载的邮件附件需进行扫描,确认没有病毒后方可打开。
6.经甄别或核实系钓鱼邮件后,可以选择直接删除,不予理会,更加不要回复。
7.如已点击钓鱼邮件,或者输入了账号、密码等信息,应第一时间断网(拔网线),确保与其他终端处于网络隔离后修改账号、密码,包括邮箱或链接中的账号、密码。
8.钓鱼邮件中的附件或链接可能包含病毒、木马、蠕虫等恶意程序,如果点击了钓鱼邮件中的附件或链接,应立即对全盘进行病毒查杀,如有必要需要进行系统重装。
若有疑问请联系信息中心。
厦门医学院信息中心
2022年9月14日
